TL;DR: A China está intensificando a observação dos cabos submarinos que cruzam o Pacífico, colocando em risco os projetos de infraestrutura de internet de gigantes como Google e Meta.
O que aconteceu
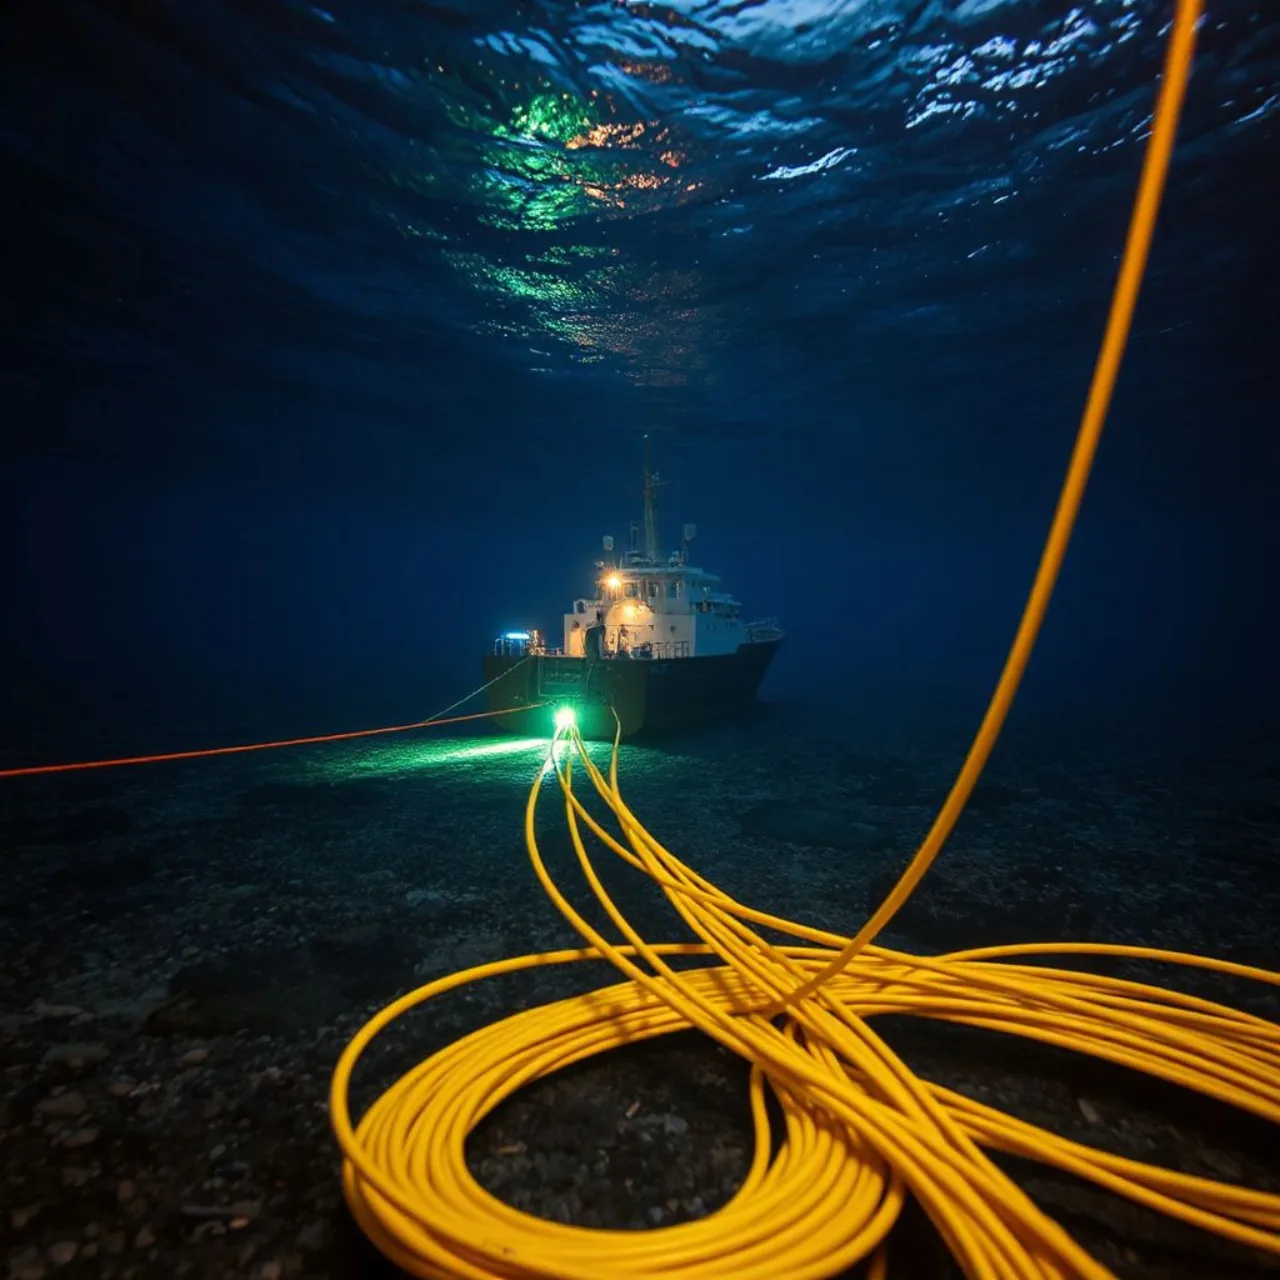
Nos últimos meses, navios de pesquisa chineses foram flagrados dedicando tempo incomum a mapear e monitorar os cabos submarinos que formam a espinha dorsal da internet no Pacífico. Essa movimentação coincide com investigações sobre embarcações comerciais chinesas acusadas de cortar cabos em águas europeias e asiáticas. Embora a maioria dos incidentes em cabos submarinos seja causada por acidentes – redes de pesca que arrastam o fundo do mar, âncoras que raspam o leito ou até mesmo tempestades e deslizamentos submarinos – os analistas agora apontam para um aumento de ações deliberadas, especialmente por parte de países que utilizam táticas de "zona cinzenta".
Um relatório recente da US-China Economic and Security Review Commission (Comissão de Revisão Econômica e de Segurança EUA-China) trouxe à tona um mapa interativo chamado Trans-Pacific Cable Gray Zone Vulnerability Index. O índice, elaborado pelo think tank londrino China Strategic Risks Institute, classifica os cabos mais vulneráveis com base em fatores como profundidade da rota, tráfego marítimo próximo, propriedade do cabo, presença na zona econômica exclusiva da China e conexão com Taiwan – um ponto geopolítico sensível.
Segundo o documento, os cabos de propriedade de empresas americanas como Google e Meta estão entre os alvos mais críticos. A lógica é simples: interromper esses fios pode gerar instabilidade na comunicação de dados, afetar serviços de nuvem e, em última análise, pressionar grandes players de tecnologia sem precisar declarar guerra.
Como chegamos aqui
Para entender o panorama, é preciso recuar alguns anos. Historicamente, os danos a cabos submarinos eram quase sempre acidentais. Redes de arrasto de pesca e âncoras eram os vilões mais frequentes, enquanto tempestades e deslizamentos submarinos contribuíam com um número menor de incidentes. No entanto, o cenário mudou com o aumento das tensões internacionais e a crescente dependência global da conectividade de alta velocidade.
Nos últimos tempos, a China tem adotado estratégias que ficam entre a espionagem tradicional e a ação militar aberta – a chamada "zona cinzenta". Essa abordagem permite que o país realize operações de coleta de dados ou até cortes de infraestrutura sem cruzar o limiar de um conflito armado declarado. Exemplos recentes incluem:
- Navios de pesquisa chineses gastando horas excessivas mapeando rotas de cabos no Pacífico.
- Investigações sobre embarcações comerciais chinesas suspeitas de cortar cabos em águas europeias e asiáticas.
- Manobras militares ao redor de Taiwan, reforçando a importância estratégica da ilha para a rede de cabos.
O Vulnerability Index incorpora esses elementos ao ponderar a proximidade dos cabos com a zona econômica exclusiva da China e com áreas de reivindicação territorial, como a famosa "linha de nove traços". Além disso, rotas que terminam ou passam por Taiwan recebem pontuação extra, já que a ilha é vista como um ponto de vulnerabilidade geopolítica.
Outro ponto crucial é a propriedade dos cabos. Quando um cabo pertence a uma empresa americana, ele automaticamente se torna um alvo estratégico para a China, que busca equilibrar o poder tecnológico global. A presença de cabos da Google e da Meta no Pacífico, portanto, não é apenas uma questão de negócios, mas também de segurança nacional.
O que vem depois
Com o mapa de vulnerabilidade em mãos, os EUA e seus aliados têm algumas opções na manga. Primeiro, pode-se intensificar a vigilância subaquática, instalando sensores avançados que detectam vibrações ou interferências nas fibras ópticas. Segundo, há a possibilidade de patrulhas marítimas dedicadas a monitorar áreas de alto risco, especialmente perto das rotas que cruzam a zona econômica exclusiva da China.
Além das medidas de segurança física, as empresas de tecnologia podem repensar a topologia de suas redes. Estratégias como rotas redundantes, cabos mais profundos ou até o uso de satélites de baixa órbita (LEO) podem mitigar o impacto de um eventual corte. No entanto, essas soluções têm custo elevado e requerem tempo para implementação.
Por fim, o relatório recomenda que governos e empresas compartilhem informações em tempo real sobre incidentes suspeitos. Um esforço colaborativo pode acelerar a resposta a ameaças e reduzir o tempo de inatividade, caso um cabo seja comprometido.
Para ficar no radar
Se você acompanha o cenário de tecnologia e segurança, vale ficar de olho nos seguintes desenvolvimentos:
- Novas legislações nos EUA que incentivem a proteção de infraestruturas críticas, incluindo cabos submarinos.
- Atualizações nos planos de contingência da Google e da Meta para garantir continuidade de serviços.
- Possíveis respostas diplomáticas da China ao aumento da pressão internacional sobre suas operações de "zona cinzenta".
Enquanto isso, a comunidade geek pode até brincar com memes sobre "cable cut drama" e "when your internet dies because a submarine cable got sliced" – mas a realidade é bem mais séria. A rede que sustenta nossos streams, games e maratonas de anime está literalmente sob a água, e quem controla esse leito pode, em teoria, apertar o botão de pausa global.
"A internet não é só nuvem, tem muito fio no fundo do mar" – ditado que deve virar bordão dos nerds de segurança cibernética.
Em suma, a espionagem chinesa nos cabos submarinos do Pacífico eleva o risco para gigantes de tecnologia como Google e Meta, exigindo respostas coordenadas entre governos, empresas e especialistas em segurança marítima.