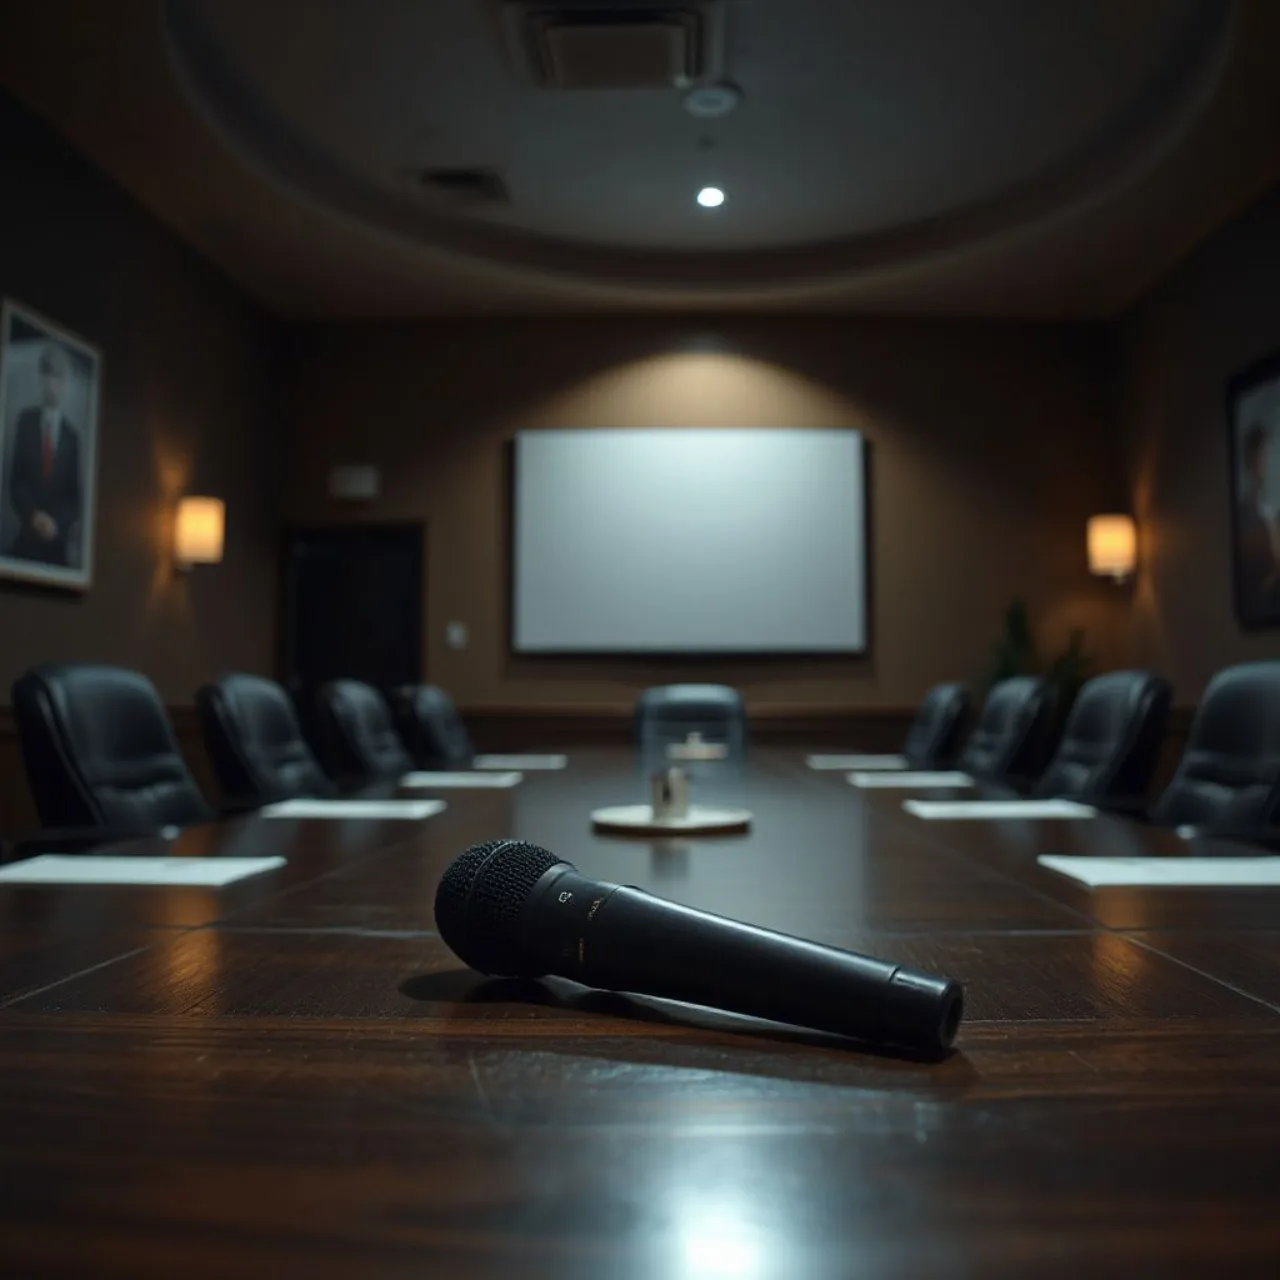
TL;DR: Um engenheiro da OpenAI foi preso depois que a empresa encontrou um gravador sofisticado escondido numa sala de reunião. O suspeito, Abdulrahman Alfozan, está sendo acusado de tentar interceptar conversas internas.
Se você achou que o maior drama da IA era o duelo entre ChatGPT e Gemini, segura essa: a OpenAI acabou de virar cenário de filme de espionagem corporativa. O caso saiu do LinkedIn para os noticiários quando a própria empresa divulgou que detectou um "dispositivo de gravação sofisticado" em um dos seus escritórios. O responsável? Abdulrahman Alfozan, engenheiro de 35 anos, que agora responde a um crime de tentativa de interceptação de comunicações orais.
OpenAI: política de segurança interna
A OpenAI tem, oficialmente, um conjunto de protocolos de segurança que inclui auditorias regulares de hardware, controle de acesso físico e monitoramento de redes. Quando algo foge do padrão, a empresa costuma agir rápido – e nesse caso, a reação foi a prisão do colaborador.
Google: política de monitoramento interno
O Google, por tradição, investe pesado em segurança de dados, mas também tem histórico de monitorar atividades internas para proteger propriedade intelectual. Embora nunca tenha divulgado um caso de bug interno como este, a empresa já admitiu que faz varreduras periódicas em equipamentos de funcionários.
Microsoft: política de segurança interna
Microsoft mantém um programa chamado "Secure Development Lifecycle" (SDL) que inclui revisões de código e inspeções físicas de dispositivos críticos. A gigante costuma relatar incidentes de segurança de forma transparente, mas até agora não há registro público de uma situação semelhante ao caso OpenAI.
| Aspecto | OpenAI | Microsoft | |
|---|---|---|---|
| Auditoria de hardware | Rotina mensal + resposta imediata a anomalias | Auditorias trimestrais, foco em data centers | Auditoria contínua via SDL |
| Transparência pública | Divulgação de incidentes relevantes | Relatórios de transparência anuais | Blog de segurança e relatórios de incidentes |
| Consequências de violação | Suspensão imediata + ação legal | Demissão e possíveis processos | Demissão + ação judicial, dependendo da gravidade |
Vereditos: o melhor pra cada perfil
Com base nas políticas acima, vamos analisar quem sai ganhando (ou perdendo) nesse cenário:
- Profissionais de segurança da informação: O caso reforça a importância de auditorias físicas. Se você curte pentest interno, a OpenAI acabou de abrir um case study.
- Funcionários de IA: Fica a lição de que mexer com gravações clandestinas pode virar crime real, não só drama de série.
- Empreendedores de startups: Transparência na comunicação interna é mais que política de RH; pode ser questão de sobrevivência legal.
- Curiosos de tecnologia: Se quiser entender como um "dispositivo sofisticado" pode ser detectado, vale dar uma olhada nos whitepapers de segurança de hardware.
Em resumo, a OpenAI mostrou que não tolera espionagem interna, e o caso serve de alerta para todo o ecossistema tech. Enquanto as gigantes de tecnologia mantêm protocolos robustos, a diferença agora está na velocidade da resposta: a OpenAI não só identificou, como também entregou o suspeito às autoridades.
O que falta saber
Até o momento, a investigação está em fase inicial. Não há detalhes sobre como o dispositivo foi instalado, nem se havia apoio interno ou se foi uma ação solitária. O tribunal ainda não definiu pena, mas a acusação já indica que o delito pode gerar multa e prisão.
Se você acompanha o universo de IA, fique de olho nas próximas atualizações – principalmente nos comunicados de segurança das empresas. Quem sabe o próximo episódio não seja um patch de segurança ao vivo?